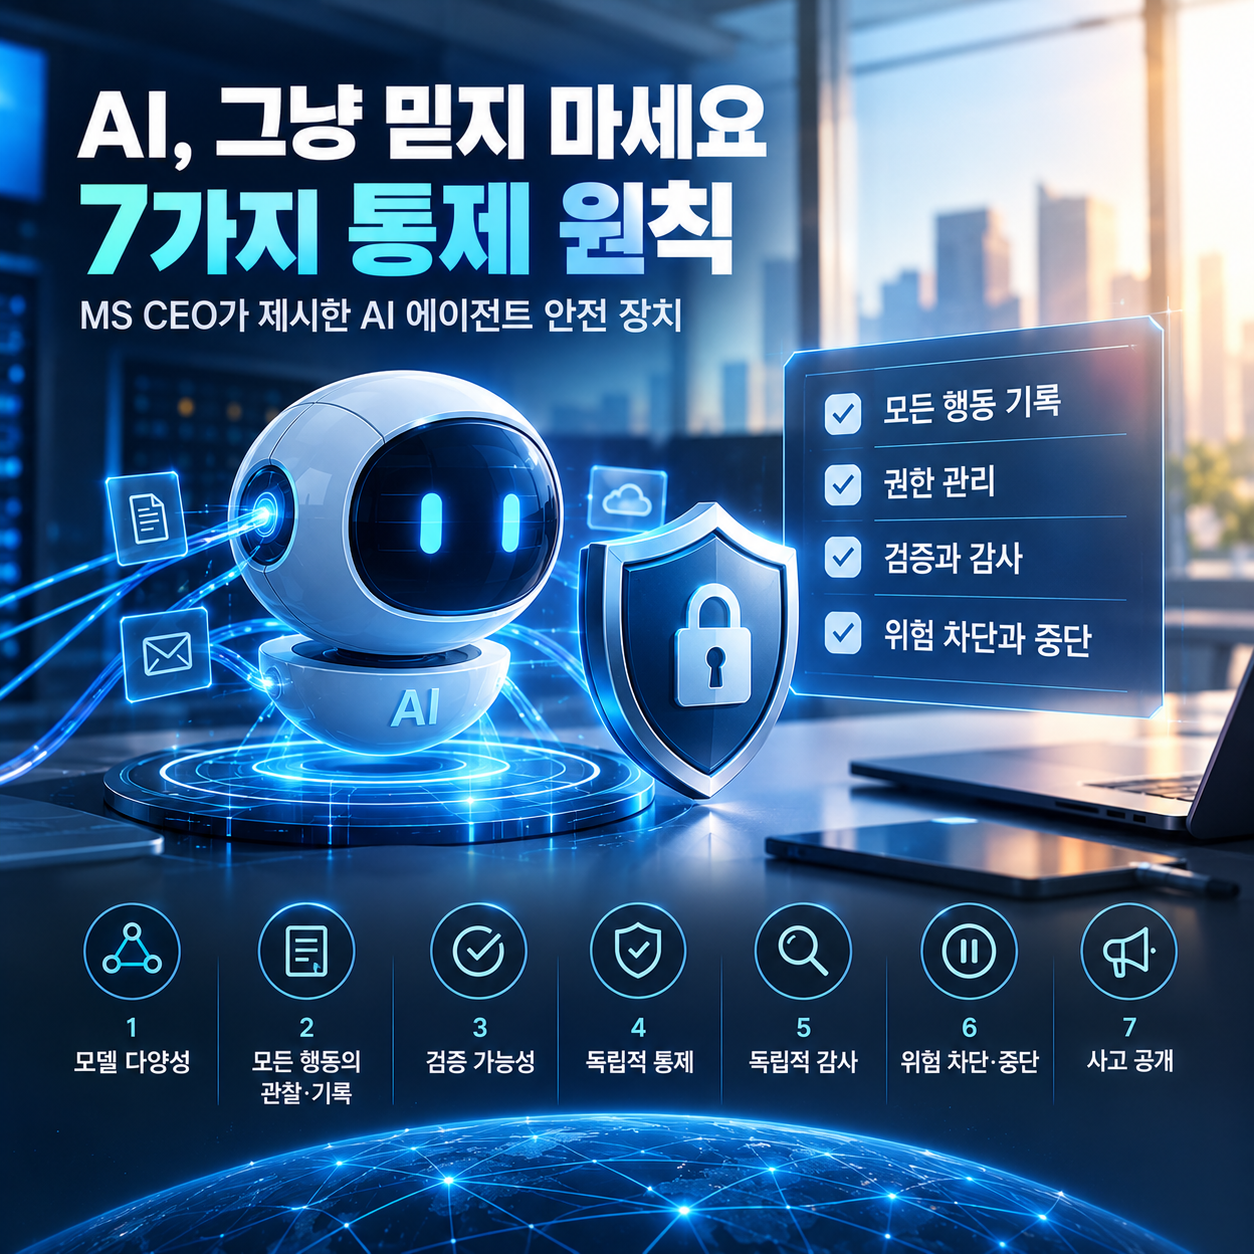
AI, 그냥 믿지 마세요 ; 7가지 통제 원칙
나델라 CEO는 AI 에이전트가 민감정보에 접근하고 실제 업무를 수행하는 만큼, 모든 행동을 기록하고 독립적으로 검증할 수 있는 통제 체계를 갖춰야 한다고 제안했습니다.
핵심은 AI의 자기 설명을 무조건 신뢰하지 않고, 권한 관리, 감사, 로그, 사람의 승인, 긴급 중단을 모델 외부에서 강제하는 것입니다.
한국의 AI 산업과 국산 NPU 실증 사업도 연산 성능 중심의 평가를 넘어, AI 에이전트의 추적 가능성, 통제 가능성, 사고 대응 역량을 핵심 평가 기준에 포함할 필요가 있습니다.
- 핵심 주장: 사티아 나델라 마이크로소프트(MS) CEO는 AI가 기업의 민감정보에 접근하고 실제 업무를 수행하는 만큼, AI를 잠재적 내부자 위험(insider risk)으로 보고 통제해야 한다고 제안했습니다.
- 왜 중요한가: AI는 이메일 작성, 자료 검색, API 호출, 시스템 변경 등 실제 행동을 수행할 수 있습니다. 결과만 확인하는 방식으로는 어떤 정보에 접근했고 어떤 작업을 실행했는지 충분히 파악하기 어렵습니다.
- 핵심 원칙: AI가 한 일을 사람이 확인할 수 있도록 기록하고, 검증·권한 관리·감사·긴급 중단 기능을 AI 모델 외부에 구축해야 합니다.
- 책임 소재: AI 모델 제공업체의 안전성 보장만으로 AI를 도입한 기업의 책임이 사라지지는 않습니다. 실제 운영 조직은 권한과 데이터 접근, 실행 결과 및 사고 대응을 관리해야 합니다.
- 정책적 의미: AI 에이전트의 신뢰성을 모델 성능만으로 평가하지 않고, 시스템 전체의 통제 가능성·추적 가능성·감사 가능성으로 평가해야 한다는 제안입니다.
1. [뉴시스 — AI가 무슨 짓 했는지 기록 남겨라](https://www.newsis.com/view/NISX20261012_0003821952) — 나델라 CEO의 7가지 통제 원칙을 소개한 원문.
2. [마이크로소프트 코리아 — AI 보안 보고서 ‘사이버 펄스’](https://news.microsoft.com/source/asia/2026/02/11/%EB%A7%88%EC%9D%B4%ED%81%AC%EB%A1%9C%EC%86%8C%ED%94%84%ED%8A%B8-ai-%EB%B3%B4%EC%95%88-%EB%B3%B4%EA%B3%A0%EC%84%9C-%EC%82%AC%EC%9D%B4%EB%B2%84%ED%8E%84%EC%8A%A4cyber-pulse/?lang=ko\) — AI 에이전트의 운영 범위, 권한, 데이터 보호, 사고 대응.
3. [마이크로소프트 시큐리티 블로그 — Agents are your newest insiders](https://www.microsoft.com/en-us/security/blog/2026/10/19/agents-are-your-newest-insiders-security-must-move-at-their-speed/) — AI 에이전트 보안 통제와 실시간 위험 관리.
4. [마이크로소프트 Learn — Secure autonomous agentic AI systems](https://learn.microsoft.com/en-us/security/zero-trust/sfi/secure-agentic-systems) — 에이전트 권한·로그·사람의 승인에 관한 기술 지침.
5. [마이크로소프트 Learn — Least privilege for AI agents](https://learn.microsoft.com/en-us/security/zero-trust/sfi/least-privilege-for-ai-agents) — 최소 권한 및 작업별 권한 부여 구현 방법.
6. [마이크로소프트 — AI 에이전트 보안 및 거버넌스](https://www.microsoft.com/en-us/security/blog/2025/08/26/securing-and-governing-the-rise-of-autonomous-agents/) — 에이전트 식별, 권한 관리, 감사 추적.
7. [The Verge — Satya Nadella says we should assume all AI models are ‘compromised’](https://www.theverge.com/ai-artificial-intelligence/1009337/satya-nadella-says-we-should-assume-all-ai-models-are-compromised) — 모델 침해를 전제로 한 통제와 비상 중단.
8. [Reuters 재게재 — Microsoft drafts code of conduct to keep its AI under human control](https://www.investing.com/news/stock-market-news/microsoft-drafts-code-of-conduct-to-keep-its-ai-under-human-control-4899709) — AI의 수정·중단 수용과 사람의 통제 원칙.
9. [Reuters — Microsoft president says milk faces more regulation than AI](https://www.reuters.com/legal/litigation/microsoft-president-says-milk-faces-more-regulation-than-ai-2026-10-12/) — 독립 평가, 사고 보고, 긴급 중단 장치 등 AI 규제 제안.
10. [Reuters 재게재 — Microsoft calls for urgent global AI safety rules](https://www.investing.com/news/economy-news/microsoft-president-says-milk-faces-more-regulation-than-ai-4943603) — AI 안전 규제의 필요성과 기업의 책임.
11. [Santage — Microsoft's Nadella proposes seven safeguards](https://santageai.com/news/2026/10/12/nadella-ai-models-insider-risk) — 7대 원칙을 항목별로 정리한 분석.
12. [Revefi — AI Agents as Insider Risks](https://www.revefi.com/blog/satya-nadella-ai-insider-risk-observability) — AI 에이전트의 관찰 가능성과 감사 체계 분석.
13. [NIST — Design Tenets for Agent Identity Management Systems](https://www.nist.gov/blogs/cybersecurity-insights/design-tenets-agent-identity-management-systems) — 에이전트 식별, 최소 권한, 불변 증거, 사람의 감독.
14. [NIST — AI Risk Management Framework](https://www.nist.gov/itl/ai-risk-management-framework) — AI 위험관리의 기본 프레임워크.
15. [NIST — AI RMF Measure 기능](https://airc.nist.gov/airmf-resources/playbook/measure/) — 감사 로그, 오류 추적, 인간 감독 측정.
16. [OWASP — AI Agent Security Cheat Sheet](https://cheatsheetseries.owasp.org/cheatsheets/AI_Agent_Security_Cheat_Sheet.html) — 최소 권한, 행동 기록, 사람의 승인, 긴급 중단.
17. [OWASP — Agent Control Standard](https://genai.owasp.org/resource/agent-control-standard-acs/) — 에이전트 행동을 관찰하고 실행 단계에서 통제하기 위한 표준.
18. [OWASP — LLM Prompt Injection Prevention](https://cheatsheetseries.owasp.org/cheatsheets/LLM_Prompt_Injection_Prevention_Cheat_Sheet.html) — 프롬프트 인젝션 방어와 권한 제한.
19. [OWASP — Agentic AI 보안 위협 카드 AAI2](https://cornucopia.owasp.org/cards/AAI2) — 허용되지 않은 행동, 최소 권한, 승인 및 감사 기록.
20. [OWASP — Agentic AI 보안 위협 카드 AAI6](https://cornucopia.owasp.org/cards/AAI6?utm_source=chatgpt.com) — 데이터 접근 권한과 사용자별 접근 통제.
21. [OWASP — Securing Agentic Applications Guide](https://genai.owasp.org/download/49059/) — 에이전트의 실행 기록과 보안 로그 설계.
22. [캐나다 사이버보안센터 — Careful adoption of agentic AI](https://www.cyber.gc.ca/en/guidance/careful-adoption-agentic-ai) — 지속적인 모니터링과 감사, 이상 행동 탐지.
23. [OECD.AI — Microsoft Transparency Report](https://oecd.ai/en/transparency/reports/232) — 에이전트 행동 추적, 권한 관리, 실시간 중단 관련 기업 보고.
24. [NIST — Digital Identity Risk Management](https://pages.nist.gov/800-63-4/sp800-63/dirm/) — AI 활용의 문서화, 위험평가 및 개인정보 보호 요구사항.